Che cos'è NIS2, in cinque righe
NIS2 è la direttiva (UE) 2022/2555, recepita in Italia con il decreto legislativo n. 138 del 2024. Riguarda i «soggetti essenziali» e i «soggetti importanti» dei settori elencati nei suoi allegati I e II: energia, trasporti, sanità, acqua, infrastrutture digitali, pubblica amministrazione, poste, produzione, alimentare e altri. In Italia l'autorità competente è l'Agenzia per la cybersicurezza nazionale, e chi è soggetto si registra sulla sua piattaforma: le scadenze le pubblica l'Agenzia e cambiano di anno in anno, quindi non le scriviamo qui.
Due articoli contano per chi si fa assistere da remoto. L'articolo 21 elenca le misure di gestione del rischio, e al comma 2 le mette in dieci lettere. L'articolo 23 stabilisce che un incidente significativo si segnala, e in quanto tempo. Gli organi di amministrazione approvano quelle misure e ne rispondono: non è una faccenda che si delega al fornitore.
Il controllo remoto entra dentro a diverse di quelle lettere, perché è un accesso privilegiato che arriva da fuori. Qui sotto ogni punto ha tre parti: cosa chiede la norma, cosa fa il prodotto e cosa resta a te. La terza è la più importante, ed è quella che nelle brochure non c'è.
Quello che non copriamo, e non proviamo a far credere di coprire
Le dieci lettere dell'articolo 21 non parlano solo di accessi remoti, e la maggior parte di quello che chiedono non si compra: si fa. Queste cose Cedro Connect non le fa, e chi ti dice che le fa il suo prodotto ti sta vendendo qualcosa.
- L'analisi dei rischi e le politiche di sicurezza (lettera a): sono tue, scritte, approvate da chi amministra.
- La continuità operativa, i backup, il ripristino (lettera c): Cedro Connect non è un programma di backup e non salva i tuoi dati.
- La formazione delle persone (lettera g): un prodotto può renderla più facile, non può farla.
- L'inventario di tutti i tuoi beni informatici (lettera i): noi ti diamo l'elenco dei computer su cui hai installato l'agent, che è un pezzo dell'inventario e non l'inventario.
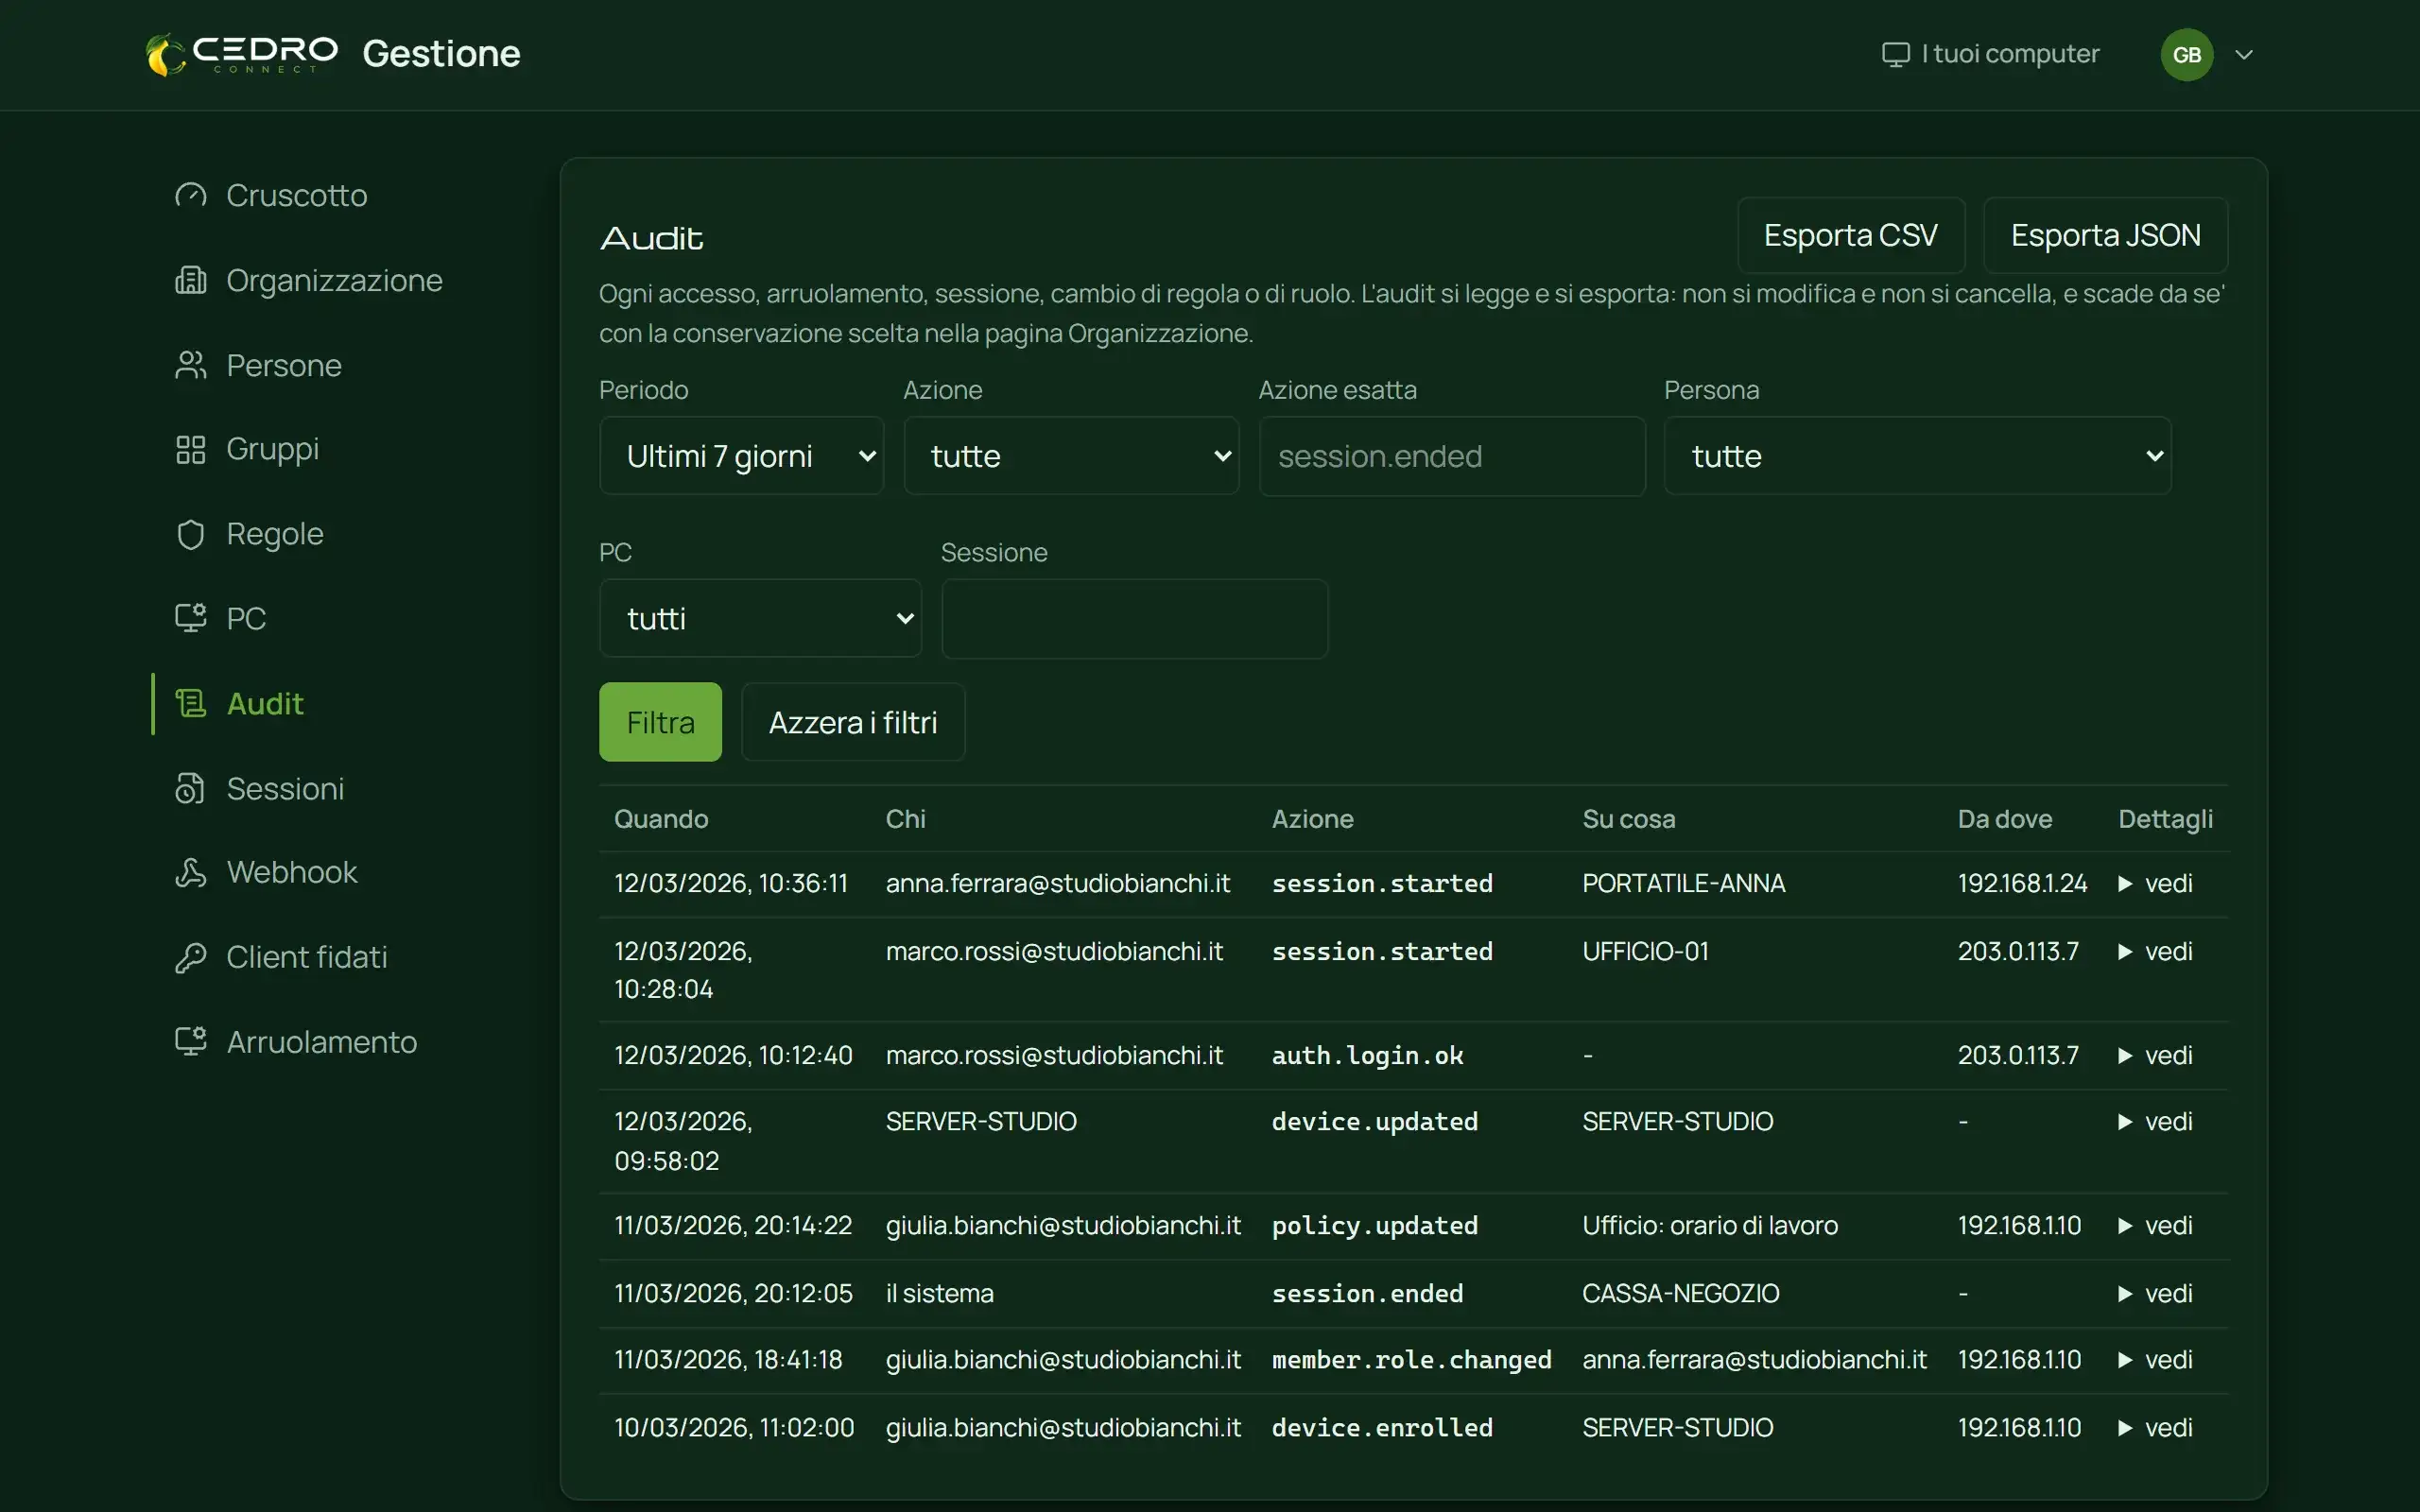
- La notifica all'autorità (articolo 23): la fa la tua organizzazione. Noi ti diamo gli eventi e il registro da allegare.
E tre cose su di noi, dette prima che le chieda qualcuno. Non abbiamo certificazioni: nessuna ISO 27001, nessun SOC 2. Non le abbiamo e non le millantiamo; quando le avremo, lo scriveremo qui con la data e l'ente che le ha rilasciate. Non abbiamo ancora un test di intrusione fatto da estranei: è previsto prima del lancio pubblico, e qui scriveremo che è stato fatto, da chi, e la sintesi con i difetti trovati e quando li abbiamo chiusi. Quello che leggi nella pagina sicurezza è il nostro progetto e le nostre prove, non il verdetto di terzi.
E il prodotto non fa due cose che su una pagina come questa qualcuno si aspetta. Non fa la registrazione video delle sessioni: il registro dice chi è entrato, quando, su cosa e con quali diritti, ma non conserva un filmato di quello che è stato fatto. Se un tuo requisito interno chiede il filmato, oggi non siamo noi. E non copre macOS e Linux: solo Windows, quindi in un parco macchine misto non copre tutto.
Se stai compilando un questionario per un cliente o per un revisore e ti serve una risposta scritta su uno di questi punti, scrivi a info@cedroconnect.com: risponde una persona, e se la risposta è «non lo facciamo» te la scriviamo così.